PHP対策マニュアル
WordPressのサイトを守る手順
PHP に、ログインしなくても外からサイトを乗っ取られるおそれのある重大な脆弱性が2件見つかりました。このページでは、自分のサイトが対象かを確かめる方法と、今日どこまでやるかをまとめています。
① PHPの番号を見る場所を、実際の画面つきで載せました
② エックスサーバー・さくらで8.2以上なら、番号を1回見るだけで大丈夫です
③ 今日中に直らないなら、サイトをいったん止めることも選んでください
1何が起きたのか
PHP の開発元は、日本時間の2026年10月21日 23時に、2件の重大な脆弱性を直した修正版を公開しました。
- どちらも、ログインなしで外から悪いプログラムを動かされるおそれがあるもの(深刻度は10段階の9.2)
- 対象は、Web サイトを動かしている PHP のほぼすべて(PHP-FPM・Apache・LiteSpeed など)
- 開発元は「すぐに更新を」と呼びかけています
WordPress は PHP で動いているので、WordPress のサイトを持っている人は全員が確認の対象です。
どこが危ないのか
穴は、PHP が届いたリクエストを読み解く部分にあります。WordPress やプラグインが動く前の段階です。
- トップページや記事など、公開しているページも入口になる
- 管理画面を閉じる・管理画面にだけパスワードをかける、では守れない
- WordPress 本体・プラグイン・テーマの更新では直らない(直すのは PHP そのもの)
- WAF や Cloudflare は助けになるが、更新の代わりにはならない
2自分の PHP のバージョンを確かめる
WordPress の管理画面から、ログインするだけで確かめられます。
- WordPress の管理画面にログインする
- 左のメニューから ツール → サイトヘルス を開く
- 上のタブの 情報 を押す
- サーバー を開き、「PHP のバージョン」の数字と「PHP SAPI」を見る
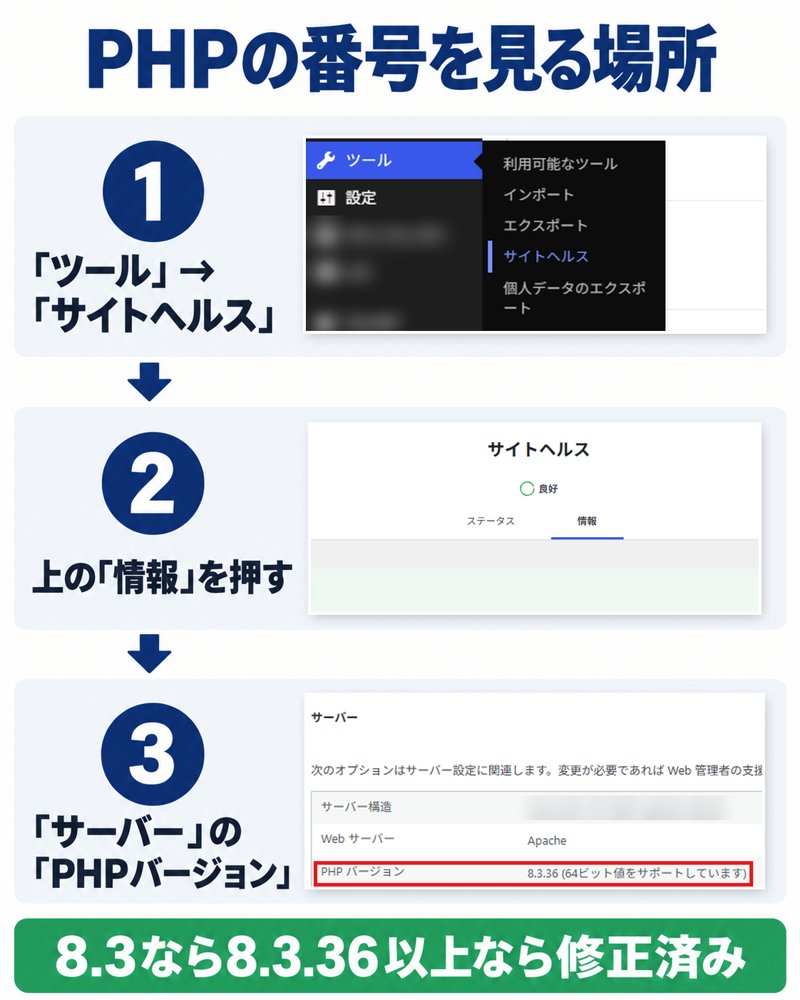
apache2handler なら、いちばん急ぎます。この方式(mod_php)で、外から完全に乗っ取れることが確かめられています。3その数字で、安全かどうかを判定する
見るのは「8.3」のような前の2つの数字と、最後の数字です。
| 前の2つ | 安全な番号 | 判定 |
|---|---|---|
| 8.5 | 8.5.12 以上 | 最後の数字が 12 より小さければ 要更新 |
| 8.4 | 8.4.27 以上 | 27 より小さければ 要更新 |
| 8.3 | 8.3.36 以上 | 36 より小さければ 要更新 |
| 8.2 | 8.2.35 以上 | 35 より小さければ 要更新。8.2 は2026年12月31日で更新が終わるので、早めに 8.3 以上へ |
| 8.1 以前 | なし | 対象なのに、公式の修正版は出ません。今日のうちに 8.3 以上へ上げる |
安全な番号になっていれば 対応は済んでいます。番号が足りないうちは、対策は終わっていません。
4サーバーの種類ごとにやること
レンタルサーバー(エックスサーバー・さくら・ConoHa WING など)の人
- 最後の数字の更新を入れるのはサーバー会社です。ただし対応の早さと範囲は会社ごとに違います(10月22日の朝までに更新を終えた会社もあれば、一部の版は調整中という会社もあります)
- サーバー会社の公式サイトのお知らせで、どの版を・いつ直すか(直したか)を書き留めます
- お知らせに自分の版が入っていない、日時が書かれていないときは、サポートに問い合わせます(「PHP ○.○ を使っています。CVE-2026-109618 の修正はいつ入りますか」)
- 会社が「直した」と出したら、サイトヘルスで番号が上がったことを自分の目で見ます
- 8.1 以前を使っているときは、今日のうちに管理画面の「PHP のバージョン切り替え」から 8.3 以上に上げます。上げる前に下の「上げる前の準備」を必ずやってください
- 今日中に直る見込みがなければ、5の「いったん止める」へ
VPS・自分で管理しているサーバーの人
- OS のパッケージ(apt・dnf など)か、使っている配布元の更新で修正版を入れます。主な Linux ディストリビューションには事前に修正が配られています
- 入れたあと、PHP-FPM や Web サーバーを再起動して、新しい番号で動いているかを確かめます
- 作業の前に、サーバー丸ごとのスナップショット(バックアップ)を取っておきます
- WordPress のバックアップを取る(ファイルとデータベースの両方)
- WordPress 本体・プラグイン・テーマを最新にする(古いプラグインは新しい PHP で動かないことがあります)
- 上げたら、トップページ・お問い合わせフォーム・管理画面が開けるかを確かめる
- 表示がおかしいときは、元の版に戻さず(穴の開いた状態に戻るため)、5の方法でサイトを止めてから原因を探す
5今日中に直せないなら、いったん止める
止めている間は問い合わせも売上も止まります。それでも、乗っ取られたサイトは、止めるより長く、大きく止まります。WordPress 公式も、8.2 より前を自分で動かしているならサーバーを止めることを考えるよう書いています。
止める目安(1つでも当てはまれば)
- 修正が入った番号になっておらず、今日中に直る見込みがない
- 8.1 以前で、今日中に 8.3 以上へ切り替えられない
- PHP SAPI が
apache2handlerで、番号が足りない - サイトの置き場所や担当者が分からず、確かめようがない
止め方(PHP までリクエストが届かない形で)
- サーバー会社の管理画面で、そのサイト(ドメイン)の公開を止めるか、サイト全体にアクセス制限(ベーシック認証や接続元の制限)をかける。管理画面(wp-admin)だけにかけるのとは別物です
- 止め方が分からなければ、サーバー会社のサポートに「CVE-2026-109618 の修正が入るまで、サイトを止めたい」と相談する
- WordPress のメンテナンスモードのプラグインは、止めたことになりません(PHP が動いたあとで画面を出しているため)
6すぐに更新できないときの応急処置
開発元は「完全に防げるのは更新だけ」としたうえで、更新までの間に危険を減らす設定を出しています。自分でサーバーの設定を変えられる人(VPS など)向けです。
session.upload_progress.enabled=0にして、PHP を再起動する(.user.iniやini_set()では効きません)- ファイルのアップロードが要らないサイトは
post_max_size = 8M、要るサイトは32Mに下げる(upload_max_filesizeはそれより小さく) - PHP 8.5 の人は
fatal_error_backtraces=0にして再起動する
どれも既知の攻撃の道筋を減らすだけで、更新の代わりにはなりません。レンタルサーバーでは、ここはサーバー会社が設定する範囲です。
最後にチェック
- サイトヘルスで PHP のバージョンと PHP SAPI を見た
- 3の表で、安全な番号になっているかを確かめた
- レンタルサーバーなら、お知らせで「どの版を・いつ直すか」を書き留めた
- 8.1 以前なら、バックアップを取ってから 8.3 以上へ上げた
- 今日中に直る見込みがないなら、サイトを止めた
- 会社が直したあと、サイトヘルスで番号が上がったのを見た
わからないところがあれば、受け取った公式LINEにそのまま返信してください。PHPのバージョンと、どのサーバー会社かを書いていただければ、こちらで確認します。
出典
PHP 公式「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)
https://www.php.net/archive/2026.php
脆弱性の番号:CVE-2026-109618/CVE-2026-109619
PHP 公式のセキュリティ勧告
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
WordPress 公式「Critical PHP security release」(2026年10月21日)
https://wordpress.org/news/2026/10/critical-php-security-release/
このページは2026年10月22日時点の公式情報をもとにしています。サーバー会社ごとの対応は日々変わるので、各社の公式のお知らせで確かめてください。